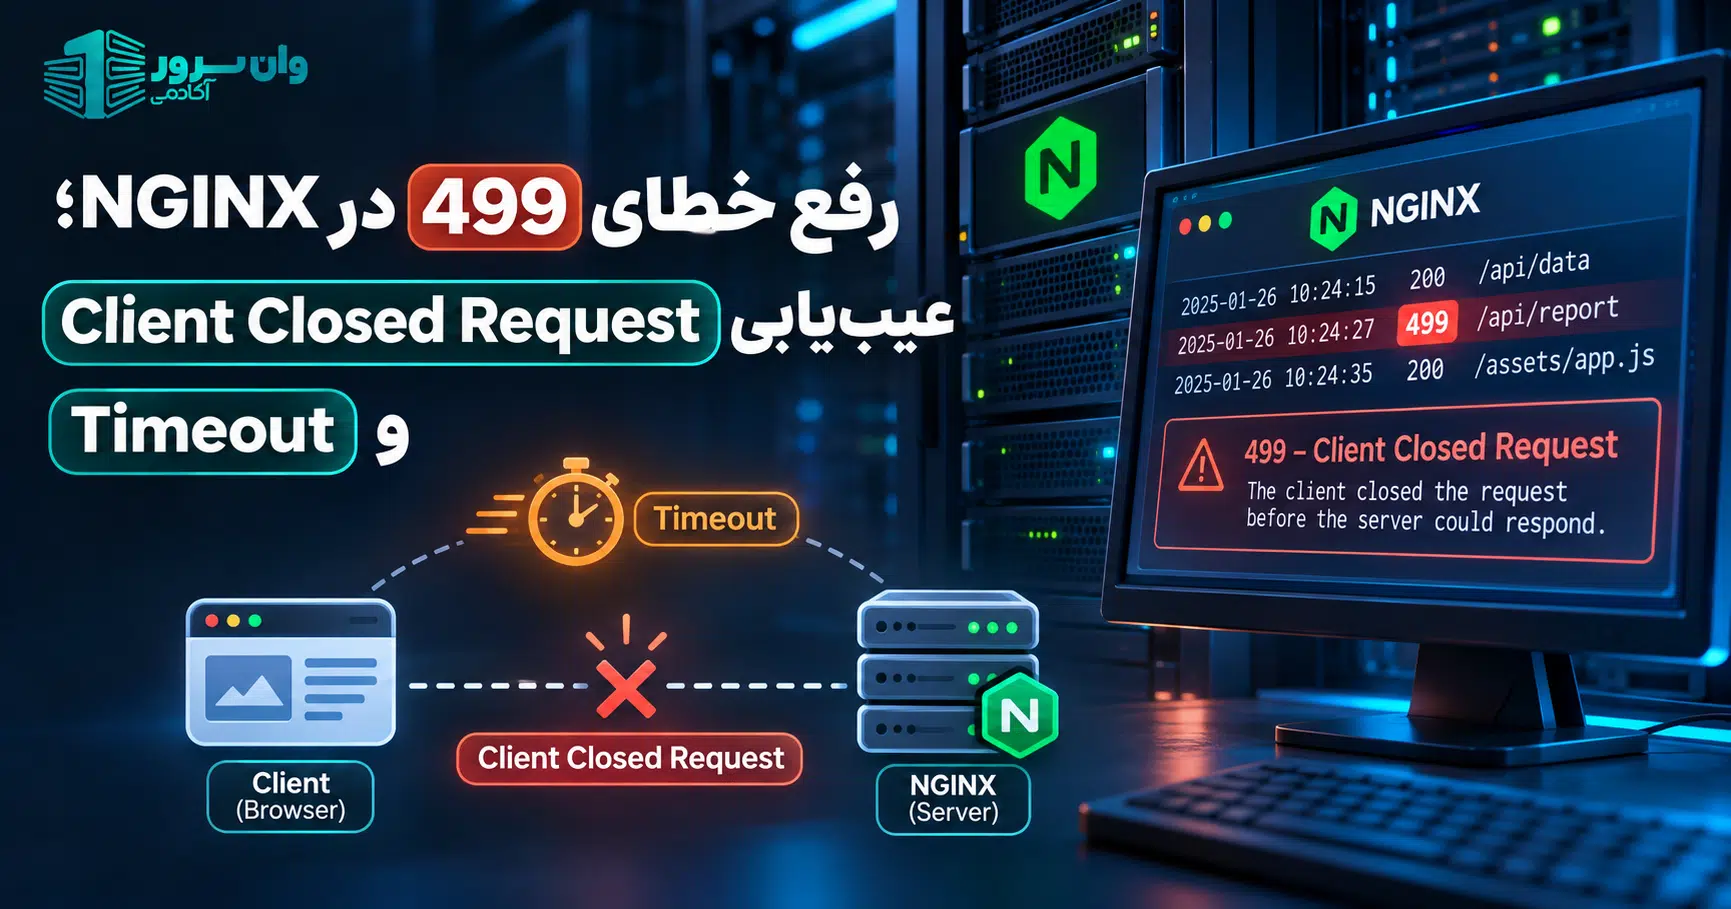

کد 499 در access.log وبسرور NGINX معمولاً به این معناست که کلاینت پیش از دریافت پاسخ کامل، اتصال را بسته است. این کد غیراستاندارد و مخصوص ثبت رویداد در NGINX است؛ بهتنهایی ثابت نمیکند وبسرور خراب شده یا باید Timeout را افزایش دهید. ابتدا زمان درخواست، وضعیت Upstream، قطع ارتباط مرورگر یا Load Balancer و فشار منابع را کنار هم بررسی کنید.
کد 499 چه تفاوتی با 502 و 504 دارد؟
در 499، اتصال از سمت کلاینت بسته شده و NGINX آن را در لاگ ثبت میکند؛ در خطای 504 Gateway Timeout در NGINX انتظار برای پاسخ Upstream از حد تعیینشده عبور کرده است. در خطای 502 Bad Gateway نیز مشکل دریافت پاسخ معتبر از Upstream مطرح است. این سه رویداد میتوانند در یک سرویس دیده شوند، اما علت و اقدام اصلاحی آنها یکسان نیست.
پیشنیاز و بررسی لاگ بدون تغییر پیکربندی
به دسترسی SSH با مجوز خواندن لاگها نیاز دارید. مسیر فایلها در توزیعها و کنترلپنلها متفاوت است. پیش از هر تغییری، زمان دقیق رخداد و شناسه درخواست را ثبت کنید.
sudo nginx -t
sudo nginx -T 2>&1 | grep -E 'access_log|error_log|log_format|proxy_read_timeout'
sudo grep ' 499 ' /var/log/nginx/access.log | tail -n 30
sudo tail -n 80 /var/log/nginx/error.log
sudo journalctl -u nginx --since "30 minutes ago" --no-pager
اگر قالب لاگ سفارشی است، جایگاه ستون وضعیت را از log_format بخوانید؛ جستجوی رشته 499 فقط برای قالبهای رایج مناسب است. اطلاعات حساس مانند Cookie، Authorization یا Token را هنگام اشتراکگذاری لاگ حذف کنید.
زمان درخواست و پاسخ Upstream را جداگانه اندازه بگیرید
در http و با رعایت سیاست محرمانگی میتوان قالبی برای تشخیص تعریف کرد. $request_time مدت پردازش درخواست از اولین بایت خواندهشده تا ثبت لاگ است؛ $upstream_response_time زمان پاسخ Upstream را نشان میدهد و ممکن است برای درخواست بدون Upstream مقدار خط تیره داشته باشد. این دو معیار را بدون توجه به مسیر درخواست معادل ندانید.
log_format timing '$remote_addr "$request" $status '
                  'request_time=$request_time '
                  'upstream_time=$upstream_response_time '
                  'upstream_status=$upstream_status';
access_log /var/log/nginx/access-timing.log timing;
این نمونه را در فایل فعال و داخل Context مجاز قرار دهید، نه در هر فایل دلخواه. پیش از اعمال، از پیکربندی Backup بگیرید و پس از تغییر nginx -t را اجرا کنید. اگر 499 عمدتاً نزدیک یک بازه ثابت مانند ۳۰ یا ۶۰ ثانیه رخ میدهد، Timeout در مرورگر، Reverse Proxy بالادستی، CDN یا Load Balancer را بررسی کنید؛ مقدار ثابت بهتنهایی اثبات علت نیست.
بررسی Upstream، PHP-FPM و منابع سرور
sudo ss -s
free -h
vmstat 1 5
ps -eo pid,comm,%cpu,rss --sort=-rss | head -n 20
sudo journalctl -u php*-fpm --since "30 minutes ago" --no-pager 2>/dev/null | tail -n 50
اگر Upstream کند است، ابتدا Queryهای دیتابیس، صف PHP-FPM، درخواستهای طولانی و محدودیت CPU/RAM را عیبیابی کنید. افزایش کورکورانه proxy_read_timeout ممکن است فقط انتظار را طولانیتر کند. برای شناخت ساختار نصب و مسیر تنظیمات، آموزش نصب و کانفیگ NGINX روی Ubuntu نیز راهنماست.
آیا باید proxy_read_timeout یا proxy_ignore_client_abort را تغییر داد؟
فقط وقتی شواهد نشان میدهد Upstream سالم است اما بین دو عملیات خواندن پاسخ بیش از Timeout فعلی فاصله میافتد، افزایش محدود و مستند proxy_read_timeout را آزمایش کنید. این گزینه Timeout بین دو خواندن متوالی است، نه مهلت کل پاسخ. گزینه proxy_ignore_client_abort رفتار بستن اتصال Upstream پس از قطع کلاینت را تغییر میدهد و فعالکردن بیدلیل آن میتواند بار Backend را افزایش دهد؛ راهکار عمومی رفع 499 نیست.
sudo cp -a /etc/nginx/nginx.conf /etc/nginx/nginx.conf.bak-$(date +%Y%m%d-%H%M%S)
sudo nginx -t
sudo systemctl reload nginx
مسیر Backup بالا فقط برای فایل اصلی است؛ اگر تنظیم واقعی در sites-enabled یا conf.d قرار دارد، از همان فایل نیز نسخه پشتیبان بگیرید. تغییرات را با مقدار قبلی و زمان اعمال ثبت کنید.
Verify: چگونه مطمئن شویم مشکل کمتر شده است؟
از یک کلاینت واقعی، مسیر مشکلدار را چند بار با بار معمول آزمایش کنید و در همان بازه نرخ 499، زمان درخواست، خطاهای 502/504، مصرف منابع و لاگ اپلیکیشن را مقایسه کنید. برای تست ابتدایی:
curl -sS -o /dev/null -w 'HTTP=%{http_code} total=%{time_total}n' --max-time 30 https://example.com/health
sudo nginx -t
sudo grep ' 499 ' /var/log/nginx/access.log | tail -n 20
آدرس example.com/health نمونه است؛ Endpoint واقعی سرویس خود را جایگزین کنید. پاسخ 200 در یک آزمایش به معنای رفع مشکل در ترافیک واقعی نیست. 499 ناشی از بستن عمدی صفحه توسط کاربر ممکن است طبیعی باشد؛ روند و اثر بر تجربه کاربران مهمتر از صفرکردن مطلق تعداد آن است.
Rollback و نکات امنیتی
اگر پس از تغییر Timeout یا قالب لاگ، مصرف منابع یا تأخیر بیشتر شد، تنظیمات را به نسخه Backup بازگردانید، nginx -t بگیرید و سپس Reload کنید. هرگز صرفاً برای پنهانکردن 499 ثبت لاگ را غیرفعال نکنید. از ثبت اطلاعات حساس درخواست در لاگ خودداری کنید و دسترسی فایلهای لاگ را محدود نگه دارید.
اگر سرویس روی VPS خودمدیریت است و پس از رفع گلوگاه نرمافزاری، پایش واقعی کمبود CPU یا RAM را نشان میدهد، برای تصمیم ارتقای منابع میتوانید پلنهای سرور مجازی وانسرور را بررسی کنید؛ تغییر پلن بهخودیخود اتصال قطعشده کلاینت یا تنظیم نادرست Timeout را اصلاح نمیکند.
منابع فنی
توضیح متغیرهای لاگ و Context تنظیمات در مستندات رسمی NGINX Logging و رفتار proxy_read_timeout و proxy_ignore_client_abort در مستندات رسمی Proxy Module آمده است. در صورت استفاده از CDN یا Load Balancer، Timeout لایه بالادستی را نیز از مستندات همان ارائهدهنده بررسی کنید.